वेबसाइट र अनलाइन प्रणालीमा साइबर आक्रमणको जोखिम, एससीएससीद्वारा सतर्क रहन आग्रह

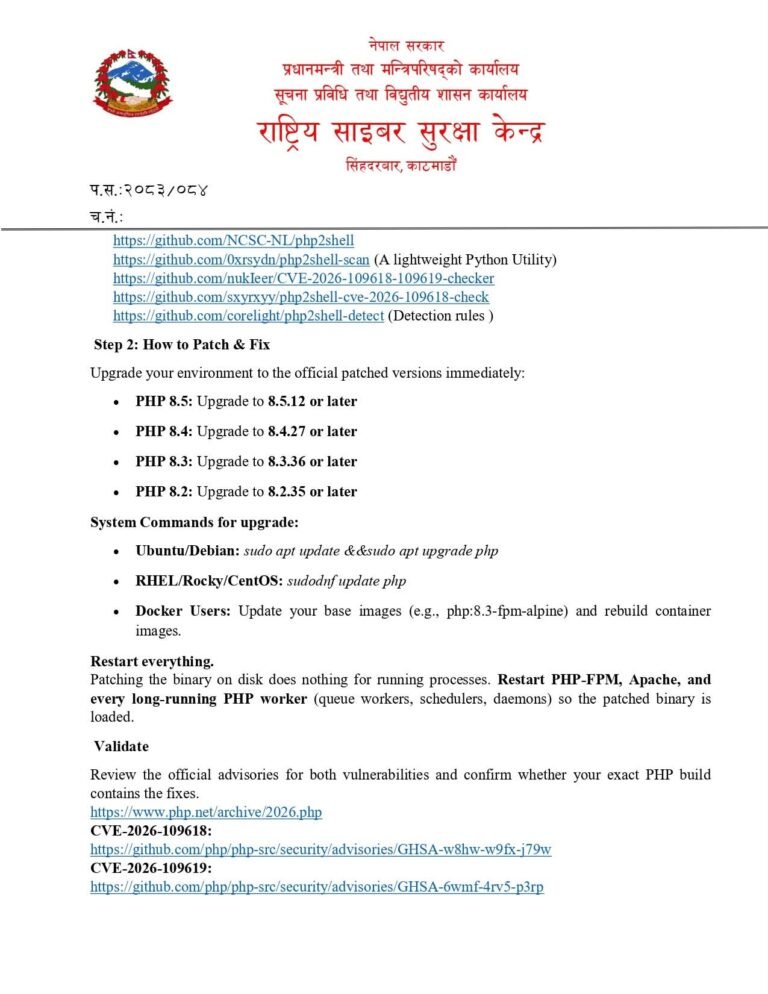
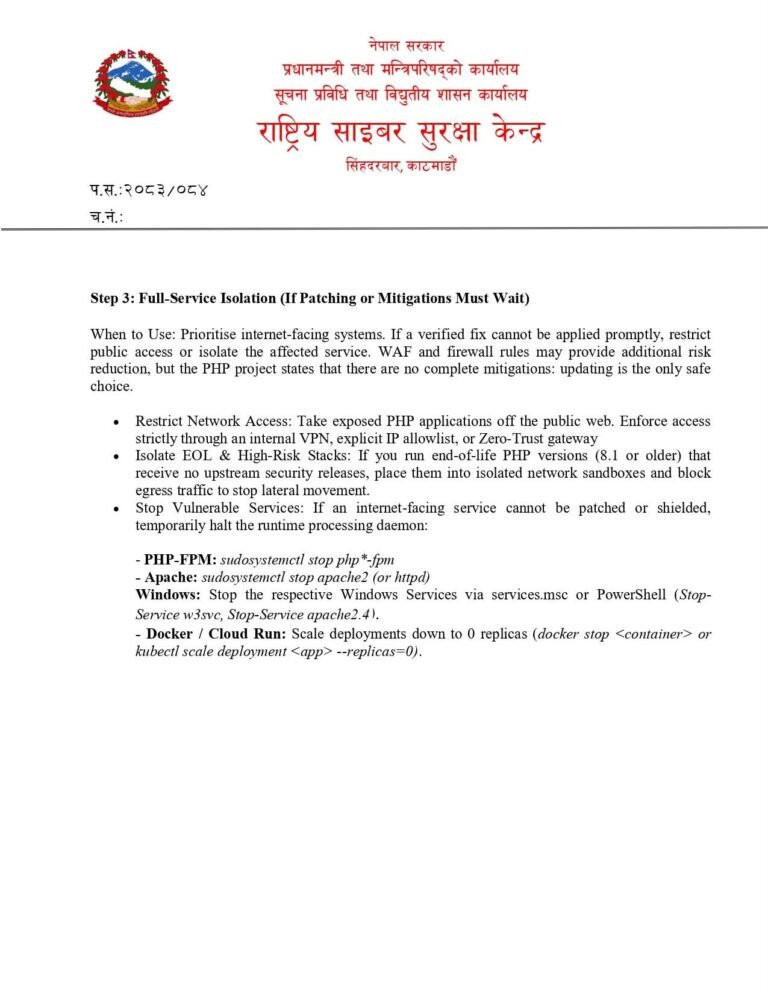
काठमाडौं । सरकारी तथा निजी क्षेत्रका वेबसाइट र अनलाइन प्रणालीमा साइबर आक्रमणको जोखिम बढ्न सक्ने भन्दै राष्ट्रिय साइबर सुरक्षा केन्द्र (एससीएससी) ले वेब प्रणाली सञ्चालकहरूलाई सचेत गराएको छ। केन्द्रले पीएचपी सफ्टवेयरमा दुईवटा गम्भीर सुरक्षा कमजोरी पहिचान भएपछि साइबर सुरक्षा एड्भाइजरी जारी गरेको हो।
केन्द्रका अनुसार पीएचपीसँगै अपाचे, पीएचपी–एफपीएम र लाइटस्पिडजस्ता वेब सर्भर तथा प्रणालीमा प्रयोग हुने प्रविधिहरूमा देखिएका कमजोरीले अनलाइन सेवाको सुरक्षामा चुनौती सिर्जना गर्न सक्छन्। त्यसैगरी, वर्डप्रेस, जुम्ला, ड्रुपल र म्याजेन्टोजस्ता सामग्री व्यवस्थापन प्रणाली पनि जोखिममा पर्न सक्ने जनाइएको छ।
यी प्राविधिक कमजोरीको फाइदा उठाउँदै साइबर आक्रमणकारीले सम्बन्धित प्रणालीमा अनधिकृत पहुँच प्राप्त गर्ने वा डेटा तथा प्रणालीमा क्षति पुर्याउने सम्भावना रहेको केन्द्रले जनाएको छ।
सम्भावित साइबर आक्रमणबाट जोगिन वेबसाइट तथा अनलाइन प्रणाली सञ्चालकहरूलाई सुरक्षा जोखिमप्रति गम्भीर हुन र आवश्यक सतर्कता अपनाउन केन्द्रले आग्रह गरेको छ।

सम्बन्धित समाचार
फेसबुकको त्रुटि पत्ता लगाउने तनहुँकी सुप्रियालाई मेटाको ३ हजार ७५० अमेरिकी डलर पुरस्कार
आईसीसी क्रिकेट विश्वकप छनोटको प्लेअफ डिसेम्बर ४ देखि नेपालमा आयोजना हुने
एनपीएलका सम्पूर्ण खेललाई आईसीसीको लिस्ट ‘ए’ टी–२० मान्यता
दसैँमा यात्रुलाई सहज बनाउन काठमाडौं उपत्यकामा प्रहरीको निःशुल्क बस सेवा
एनपीएलमा पहिलोपटक डीआरएस, निर्णय पुनरावलोकनदेखि बल ट्र्याकिङसम्मको सुविधा
बाढीपीडितको पुनःस्थापनाका लागि नामिया सदस्य घिमिरेको सहयोग, विदुरकी प्रतिमालाई मसला पिस्ने मेसिन हस्तान्तरण
ट्रेन्डिङ
सिटिजन लाइफ इन्स्योरेन्सको ९ औँ वार्षिकोत्सव, ३३ अर्ब लगानीसहित वित्तीय यात्रा सुदृढ बनाउँदै
वीरगंजमा नयाँ शोरूम संचालनमा ल्याउँदै कजारिया रमेश टायल्सको बजार विस्तार
टिकटकको एआई कन्टेन्टमा कडाइ: ८ करोड ६० लाख नक्कली अकाउन्ट हटाइयो, ३ अर्ब भिडियोमा एआई लेबल
कोका–कोलाको ‘भरौँ खुसी’ अभियान, हवाई र बस टिकट जित्ने मौका
बिटुमिन र असफाल्टबाट सडक निर्माणमा रोक लगाउने सरकारको निर्णय